Europol a mené cette opération le 30 septembre. Elle faisait suite à une enquête en cours depuis 2025. Les services de police de plusieurs pays, notamment la Belgique, l’Allemagne, les Pays-Bas, le Royaume-Uni et les États-Unis, y ont participé. Europol et Eurojust ont également été impliqués, tout comme les entreprises de sécurité Bitdefender et Group-IB.
110 téraoctets de données volées
Au cours de l’enquête, la police allemande a pu mettre la main sur l’infrastructure de KillSec. Au total, cinq serveurs ont été mis hors service, dont le serveur principal du groupe et plusieurs systèmes sur lesquels étaient stockées des données volées.
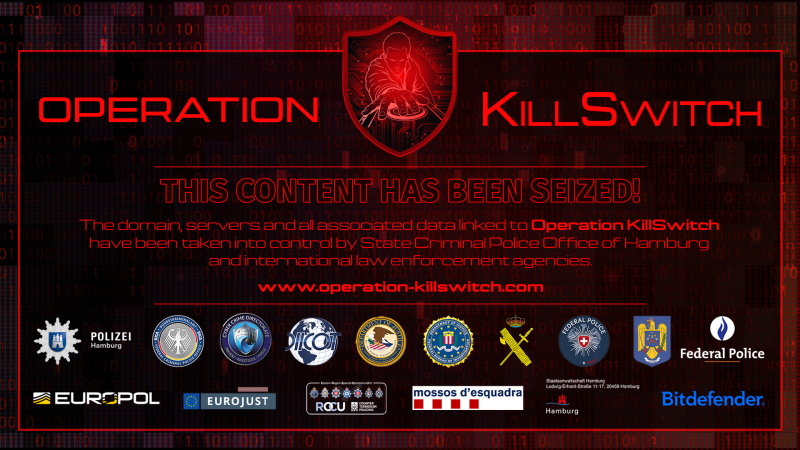
Le site du dark web sur lequel KillSec publiait les données des victimes a également été saisi par les autorités. Les personnes qui se rendent désormais sur ce site voient s’afficher un message indiquant que l’infrastructure et les données associées ont été saisies.
La police a également procédé à des perquisitions dans huit lieux situés en Grèce, en Roumanie, en Espagne et au Royaume-Uni. Au moins 110 téraoctets de données volées ont ainsi été saisis. Les autorités espèrent ainsi empêcher que ces informations ne soient diffusées plus largement ou utilisées à nouveau à des fins d’extorsion.
L’enquête a permis d’identifier plusieurs suspects. Outre l’administrateur présumé, il s’agit de personnes qui, selon les enquêteurs, auraient agi en tant que développeur, négociateur et affilié pour KillSec. L’administrateur présumé est âgé de 16 ans. Un autre suspect, désigné comme développeur, a eu 18 ans en août et aurait été mineur au moment où certains des faits se sont produits.
Les chercheurs recensent pour l’instant environ 500 attaques réussies
KillSec serait actif depuis environ 2024. Selon les enquêteurs, le groupe s’introduisait dans les réseaux d’entreprises en exploitant des failles logicielles et des systèmes mal sécurisés. Il volait ensuite des données d’entreprise. Sur son propre site dédié aux fuites de données, KillSec menaçait de rendre ces informations publiques si les victimes ne payaient pas de rançon.
Les enquêteurs font état, pour l’instant, d’environ 500 attaques qui ont abouti. Ce chiffre n’est pas encore définitif : l’analyse des ordinateurs et des serveurs saisis se poursuit. En Allemagne, au moins 70 attaques présumées ont été identifiées, dont 18 sont liées à des organisations de Hambourg.
L’IA a également été mise en évidence dans l’enquête. Des membres de KillSec auraient utilisé l’intelligence artificielle pour développer et entretenir leur infrastructure. Selon les enquêteurs, cette technologie aurait également servi à identifier des victimes potentielles.
Les autorités tentent actuellement, entre autres, de déterminer où a fini l’argent issu des attaques par ransomware. Elles s’intéressent également aux cryptomonnaies. Selon les enquêteurs, les données saisies lors de l’opération KillSwitch pourraient fournir des informations supplémentaires sur les victimes, les attaques et d’autres personnes impliquées dans KillSec.