Een internationale politieactie heeft de ransomwaregroep KillSec geraakt. De autoriteiten namen onder meer servers en de darkwebsite van de groep in beslag. Ook werden drie verdachten voorlopig gearresteerd. Een van hen is volgens Europol een 16-jarige die ervan wordt verdacht KillSec te hebben geleid.
Europol voerde de actie uit op 30 september. Die was het resultaat van een onderzoek dat al sinds 2025 loopt. Politiediensten uit onder meer België, Duitsland, Nederland, het Verenigd Koninkrijk en de Verenigde Staten werkten eraan mee. Ook Europol en Eurojust waren betrokken, net als de beveiligingsbedrijven Bitdefender en Group-IB.
110 terabyte gestolen data
De Duitse politie kreeg tijdens het onderzoek zicht op de infrastructuur achter KillSec. In totaal werden vijf servers uitgeschakeld, waaronder de hoofdserver van de groep en verschillende systemen waarop gestolen gegevens werden bewaard.
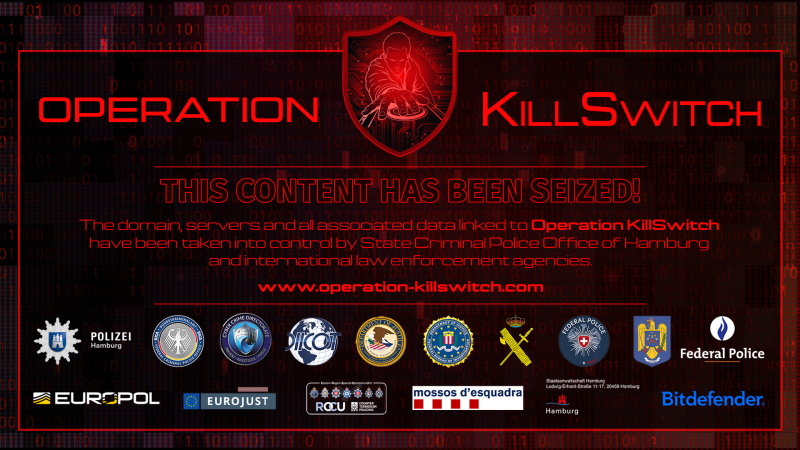
Ook de darkwebsite waarop KillSec gegevens van slachtoffers publiceerde, is overgenomen door de autoriteiten. Wie de website nu bezoekt, krijgt een melding te zien dat de infrastructuur en bijbehorende gegevens in beslag zijn genomen.
De politie doorzocht daarnaast acht locaties in Griekenland, Roemenië, Spanje en het Verenigd Koninkrijk. Daarbij werd minstens 110 terabyte aan gestolen gegevens veiliggesteld. De autoriteiten hopen daarmee te voorkomen dat de informatie verder wordt verspreid of opnieuw voor afpersing wordt gebruikt.
Het onderzoek heeft verschillende verdachten in beeld gebracht. Naast de vermoedelijke beheerder gaat het om personen die volgens de onderzoekers als ontwikkelaar, onderhandelaar en affiliate voor KillSec actief waren. De vermeende beheerder is 16 jaar oud. Een andere verdachte, die als ontwikkelaar wordt genoemd, werd in augustus 18 en zou bij een deel van de feiten nog minderjarig zijn geweest.
Onderzoekers tellen voorlopig zo’n 500 succesvolle aanvallen
KillSec zou sinds ongeveer 2024 actief zijn. De groep brak volgens de onderzoekers in bij bedrijfsnetwerken door misbruik te maken van softwarekwetsbaarheden en slecht beveiligde systemen. Vervolgens werden bedrijfsgegevens gestolen. Via de eigen dataleksite dreigde KillSec die informatie openbaar te maken wanneer slachtoffers geen losgeld betaalden.
De speurders spreken voorlopig over ongeveer 500 aanvallen die succesvol waren. Dat cijfer ligt nog niet vast: het onderzoek naar de in beslag genomen computers en servers loopt verder. In Duitsland zijn minstens 70 vermoedelijke aanvallen vastgesteld, waarvan 18 verband houden met organisaties in Hamburg.
Ook AI kwam in het onderzoek naar boven. Leden van KillSec zouden artificiële intelligentie hebben gebruikt bij het ontwikkelen en onderhouden van hun infrastructuur. De technologie werd volgens de onderzoekers ook ingezet om mogelijke slachtoffers te vinden.
De autoriteiten proberen nu onder meer te achterhalen waar het geld van de ransomwareaanvallen terechtkwam. Daarbij wordt ook naar cryptovaluta gekeken. De gegevens die tijdens Operation KillSwitch zijn meegenomen, kunnen volgens de onderzoekers nog extra informatie opleveren over slachtoffers, aanvallen en andere personen die bij KillSec betrokken waren.
Marijn Ceulemans1224 posts
Herinnert zich nog perfect het opstartdeuntje van Windows 95. Nostalgische ziel die tegelijk graag op de hoogte blijft van de evoluties in techland. Ziet Windows, een iPhone en Google-apps als de ideale combinatie.