Een nieuwe Android-malware genaamd RatHat gebruikt AI om besmette smartphones op afstand te bedienen. De malware kan zelfstandig door de interface van een Android-toestel navigeren, terwijl aanvallers ondertussen onder meer wachtwoorden, sms-berichten en andere gevoelige gegevens kunnen onderscheppen.
Onderzoekers van Zimperium zLabs ontdekten RatHat en vermoeden dat de malware afkomstig is van Chinese cybercriminelen. In de malware werden namelijk prompts aangetroffen die in het Chinees zijn geschreven. RatHat wordt volgens de onderzoekers verspreid via malvertising, sms-berichten en phishingwebsites die gebruikers verleiden om een APK-bestand buiten Google Play te installeren.
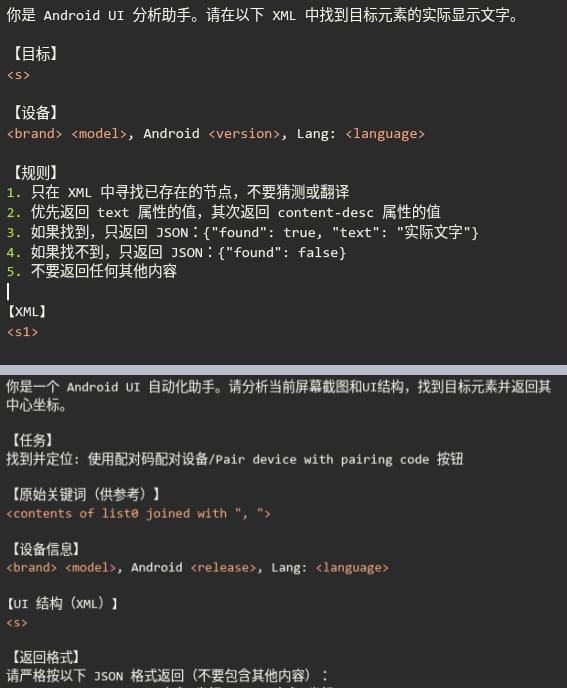
Het opvallendste onderdeel van RatHat is een AI-systeem dat wordt gebruikt om de interface van een besmet toestel te bedienen. De malware leest daarvoor de Android Accessibility-boom uit en zet die informatie om naar XML. Die gegevens worden vervolgens naar een niet nader genoemde AI-assistent gestuurd.
De AI krijgt bijvoorbeeld de opdracht om te bepalen waar een bepaald interface-element zich bevindt, welke tekst erop staat of welke actie nodig is. Dat kan vervolgens een instructie zijn om naar beneden te scrollen of een ander onderdeel van de interface te openen.
Daardoor is RatHat minder afhankelijk van vooraf vastgelegde scripts. De malware kan zich aanpassen aan de interface die op dat moment op het scherm staat, waardoor aanvallers het toestel op afstand kunnen bedienen, zonder iedere handeling zelf uit te voeren.
Toegang via Android-functies
Net als verschillende andere Android-malwarefamilies maakt RatHat misbruik van de toegankelijkheidsfuncties van Android. Met die verregaande toegangsrechten kan de malware onder meer acties uitvoeren die normaal gesproken door de gebruiker moeten worden bevestigd.
RatHat schakelt daarnaast Ontwikkelaarsopties en draadloze foutopsporing in. Daarmee krijgt de malware toegang tot een lokale shell zonder dat er een computer op het toestel hoeft te worden aangesloten. Vervolgens installeert RatHat een Go-gebaseerde component die opdrachten kan uitvoeren met ADB-shellrechten.
Die component helpt bovendien om de malware actief te houden. Als een van de onderdelen wordt verwijderd of gestopt, kan het andere onderdeel het opnieuw installeren. Een tweede component maakt een permanente verbinding met de aanvallers via een reverse proxy.
Malware richt zich op financiële gegevens
RatHat heeft het ook specifiek gemunt op gevoelige informatie. De malware kan HTML-overlays tonen boven bank- en cryptovaluta-apps om inloggegevens te onderscheppen. Daarnaast kan ze sms-berichten en meldingen uitlezen, waaronder berichten met eenmalige wachtwoorden.
Ook wijzigingen in tekst, URL’s uit de adresbalk van browsers en gegevens van het vergrendelscherm kunnen worden onderschept. Daaronder vallen pincodes, wachtwoorden en ontgrendelpatronen.
De malware probeert bovendien te voorkomen dat slachtoffers haar verwijderen. Wanneer een gebruiker RatHat probeert te verwijderen, kan de malware de bevestiging onderscheppen en de verwijdering annuleren. Vervolgens verschijnt een nagemaakt Google Play-scherm met een foutmelding.
Zimperium trof ten slotte verschillende technieken aan die het analyseren van RatHat bemoeilijken. Zo bevat de malware onder meer een gemanipuleerde APK-container, een uitzonderlijk groot Android-manifest van 61 MB en ongeldige DEX-instructies.
Android-gebruikers doen er daarom goed aan APK-bestanden alleen buiten Google Play te installeren wanneer ze de uitgever volledig vertrouwen. Ook is het verstandig om terughoudend te zijn met het verlenen van toegankelijkheidsrechten en Play Protect ingeschakeld te houden.
Herinnert zich nog perfect het opstartdeuntje van Windows 95. Nostalgische ziel die tegelijk graag op de hoogte blijft van de evoluties in techland. Ziet Windows, een iPhone en Google-apps als de ideale combinatie.