Cette vulnérabilité, référencée sous le numéro CVE-2026-69414, se trouve dans le Microsoft Malware Protection Engine, un composant de Defender. Le chercheur en sécurité Nightmare Eclipse a rendu cette faille publique après la publication par Microsoft des mises à jour de sécurité du mois d’août. Selon le chercheur, ShieldBreak contourne RoguePlanet, une autre vulnérabilité de Defender que Microsoft avait déjà corrigée en juillet.
Exploit fonctionnel pour les
PC Windows entièrement à jour :
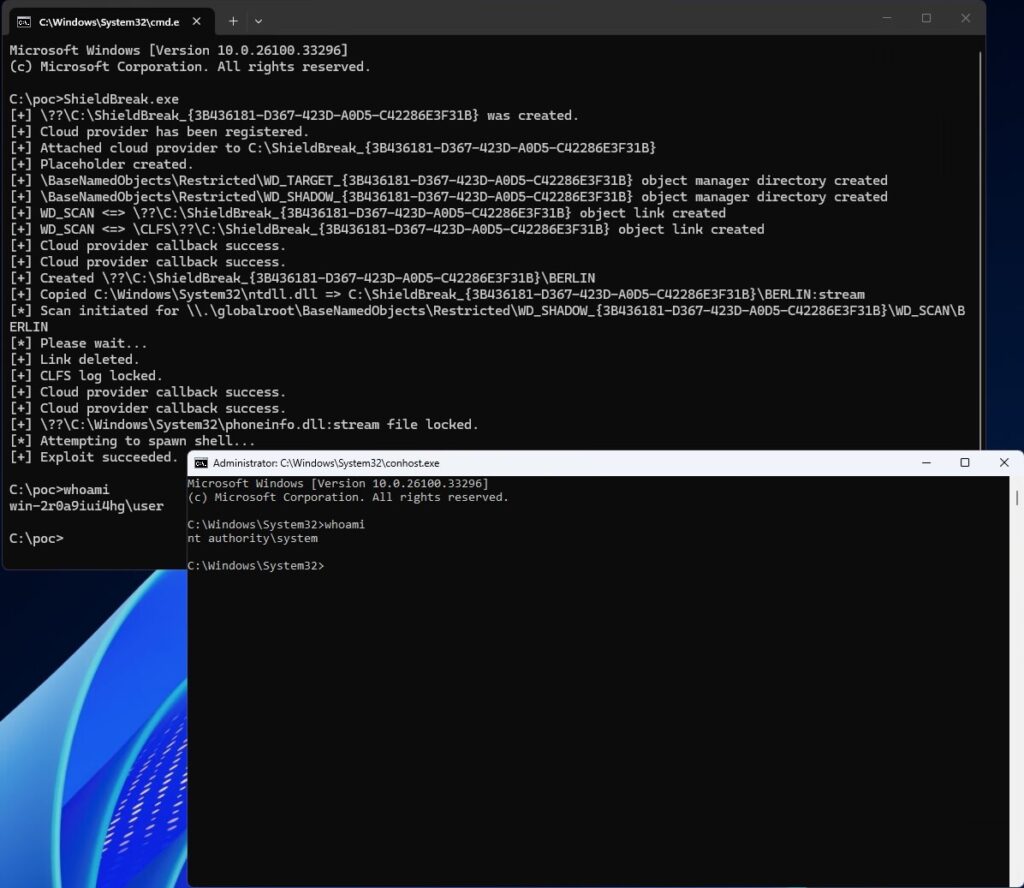
ShieldBreak n’est pas une vulnérabilité permettant à un attaquant de prendre le contrôle d’un PC Windows à distance sans autre forme de procès. Un accès local est d’abord nécessaire, par exemple parce qu’un attaquant a déjà réussi à exécuter un logiciel malveillant sur le système. La vulnérabilité peut ensuite être exploitée pour élever des droits d’utilisateur limités au niveau SYSTEM, le niveau de privilèges le plus élevé sous Windows.
Le chercheur a publié à cette occasion une preuve de concept qui, selon lui, fonctionne correctement sur Windows 11 25H2 et Windows Server 2025. Le chercheur en sécurité Will Dormann a confirmé que l’exploit fonctionne, à condition toutefois que Microsoft Defender soit activé. Selon le chercheur, Windows 10 et les versions serveur correspondantes sont également vulnérables.
Mise à jour de sécurité contre ShieldBreak
Microsoft a entre-temps reconnu la vulnérabilité et la répertorie sous le numéro CVE-2026-69414. L’entreprise affirme travailler sur une mise à jour de sécurité, mais n’a pas encore mis de correctif à disposition. Les utilisateurs ne peuvent donc pas, pour l’instant, remédier à ShieldBreak à l’aide d’une mise à jour spécifique.
Cette découverte s’inscrit dans le cadre d’un conflit de longue date entre Microsoft et Nightmare Eclipse concernant la manière dont les failles de sécurité sont signalées. Au cours des derniers mois, le chercheur a rendu publiques plusieurs failles « zero-day » dans des composants de Windows et dans Defender. Microsoft a depuis corrigé certaines d’entre elles, mais plusieurs autres vulnérabilités attendent toujours une solution officielle.
Pour l’instant, les utilisateurs de Windows doivent avant tout mettre à jour leur système dès que possible, dès que Microsoft aura mis à disposition le correctif pour ShieldBreak. La désactivation de Defender n’est pas une solution recommandée : cela ne fait pas disparaître la vulnérabilité, mais affaiblit la sécurité intégrée de Windows.