Een nieuwe variant van de MacSync-malware gebruikt openbare iCloud-agenda’s om opdrachten en nieuwe malwareonderdelen naar besmette Macs te sturen. Onderzoekers van Kaspersky ontdekten de nieuwe methode tijdens een campagne waarbij MacSync onder meer werd verspreid als een valse cryptowallet.
MacSync is malware voor macOS die voor het eerst opdook in april 2025. Het gaat om een informatie-stelende malware die oorspronkelijk was gebaseerd op de AMOS-stealer, maar sindsdien steeds verder is uitgebreid. Recent werd MacSync onder meer verspreid via ClickFix-aanvallen en programma’s die als gratis of gekraakte software werden aangeboden.
Malware via iCloud-agenda
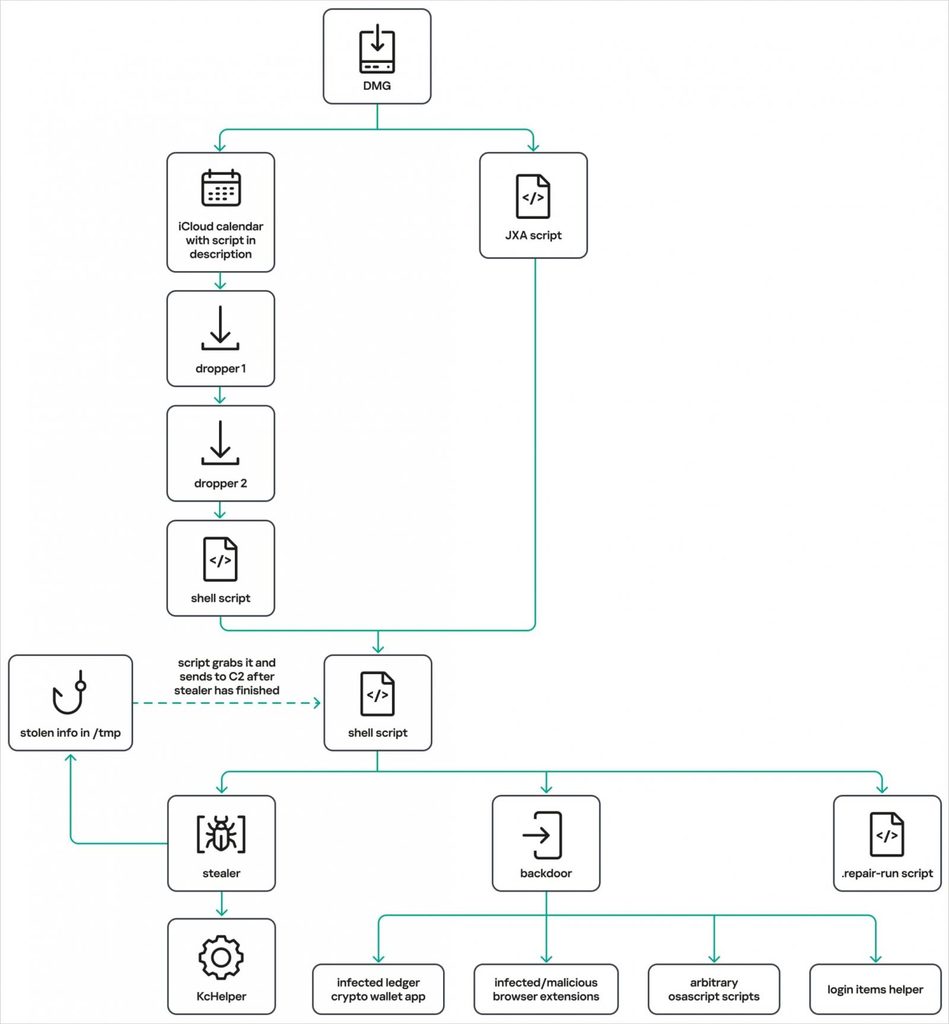
Volgens de onderzoekers van Kaspersky zit de opvallendste nieuwe techniek in de manier waarop MacSync zijn volgende opdracht krijgt. De malware gebruikt daarvoor een openbare iCloud-agenda. Een downloader haalt de beschrijving van een publiek agenda-evenement op en zoekt daarin naar opdrachten van de aanvaller.
Die tekst wordt vervolgens doorgegeven aan de zsh-shell van macOS. Het grootste deel van de agenda-inhoud levert daarbij alleen foutmeldingen op, maar opdrachten die na de regel DESCRIPTION: staan, worden wel uitgevoerd. Daarmee kan de downloader een archief met nieuwe onderdelen van MacSync ophalen.
Dat archief bevat een app-bundel die als dropper fungeert. Die installeert vervolgens de verschillende onderdelen die uiteindelijk de MacSync-malware op het systeem plaatsen.
De informatie-stealer zelf is grotendeels hetzelfde gebleven. MacSync zoekt onder meer naar browsergeschiedenis, cookies, opgeslagen wachtwoorden, gegevens van cryptowallets en Telegram. Ook de macOS-sleutelhanger, systeeminformatie en bestanden met gegevens voor onder meer SSH, AWS, Kubernetes, Git en shellconfiguraties kunnen worden buitgemaakt.
Kaspersky ontdekte daarnaast een nieuwe backdoor. Die is geschreven in Objective-C en doet zich voor als Finder, de standaard bestandsbeheerder van macOS. De malware probeert zichzelf na een herstart opnieuw te laten starten via verschillende technieken, waaronder een LaunchAgent, aanpassingen aan het bestand .zshrc en globale Git-hooks. Ook worden processen voor macOS-meldingen beëindigd, zodat waarschuwingen mogelijk niet bij de gebruiker terechtkomen.
Het achterpoortje geeft aanvallers verschillende mogelijkheden. Zo kunnen ze AppleScript-code naar een besmette Mac sturen en uitvoeren. Ook kan de malware browserextensies installeren of een bestaande Ledger-walletapp vervangen door een versie die via de command-and-controlserver wordt aangeleverd.
Daarnaast kan de backdoor extra informatie en bestanden verzamelen en naar de aanvaller sturen. Een onbekend commando met de naam ‘live_browser’ bleek bovendien een component met de naam ‘sn_relay’ te downloaden en uit te voeren. Kaspersky kon niet achterhalen wat dat onderdeel precies doet. De onderzoekers konden een deel van de opdrachten alleen op basis van hun namen en statusmeldingen interpreteren, omdat de bijbehorende AppleScript-code niet beschikbaar was.
Voorzichtigheid geboden
MacSync wordt verspreid via verschillende vormen van social engineering. Kaspersky zag onder meer een valse cryptowallet met de naam Toria, compleet met een eigen website en promotie via sociale media. Ook ClickFix-campagnes worden gebruikt om slachtoffers ertoe te brengen zelf opdrachten uit te voeren.
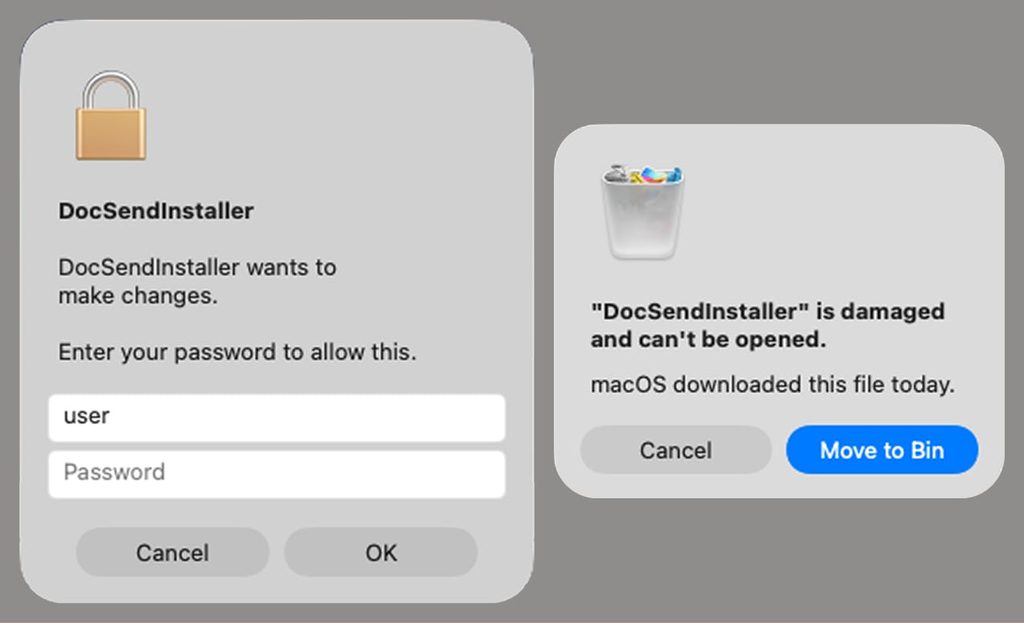
Mac-gebruikers doen er daarom goed aan om geen commando’s uit te voeren die ze zomaar online tegenkomen. Ook het downloaden van DMG-bestanden van onbekende websites brengt risico’s met zich mee. Verschijnt er onverwacht een macOS-venster waarin om het beheerderswachtwoord wordt gevraagd, controleer dan eerst zorgvuldig welk programma daarachter zit.
Herinnert zich nog perfect het opstartdeuntje van Windows 95. Nostalgische ziel die tegelijk graag op de hoogte blijft van de evoluties in techland. Ziet Windows, een iPhone en Google-apps als de ideale combinatie.