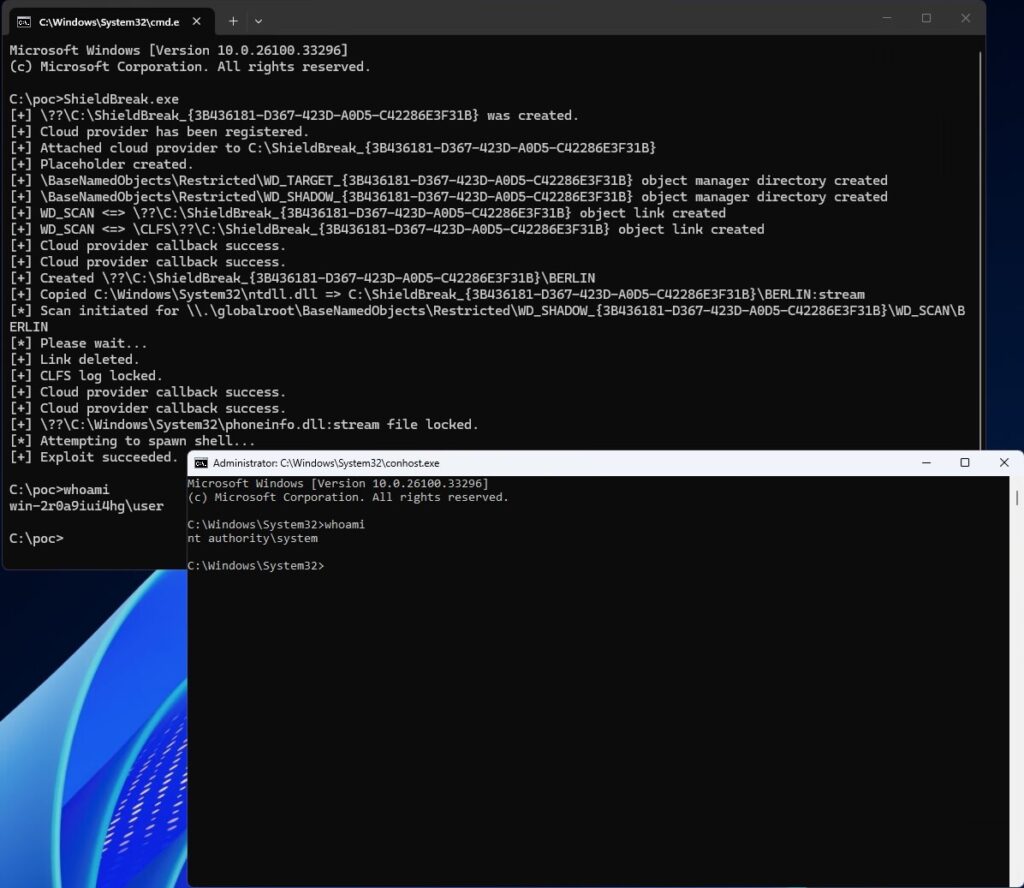
Microsoft werkt aan een beveiligingsupdate voor een nieuwe zero-day in Microsoft Defender. De kwetsbaarheid, die de naam ShieldBreak kreeg, kan aanvallers met beperkte toegang tot een Windows-pc hun rechten laten verhogen tot het hoogste systeemniveau. Er is inmiddels een werkende proof-of-concept voor gepubliceerd.
De kwetsbaarheid staat geregistreerd als CVE-2026-69414 en bevindt zich in de Microsoft Malware Protection Engine, een onderdeel van Defender. Beveiligingsonderzoeker Nightmare Eclipse maakte het lek openbaar nadat Microsoft de beveiligingsupdates voor augustus had uitgebracht. Volgens de onderzoeker omzeilt ShieldBreak RoguePlanet, een andere kwetsbaarheid in Defender die Microsoft in juli al patchte.
Werkende exploit voor volledig bijgewerkte Windows-pc’s
ShieldBreak is geen kwetsbaarheid waarmee een aanvaller zomaar vanop afstand een Windows-pc kan overnemen. Er is eerst lokale toegang nodig, bijvoorbeeld doordat een aanvaller er al in geslaagd is om malware op het systeem uit te voeren. Vervolgens kan de kwetsbaarheid worden misbruikt om beperkte gebruikersrechten te verhogen naar SYSTEM, het hoogste privilegeniveau binnen Windows.
De onderzoeker publiceerde daarbij een proof-of-concept die volgens hem succesvol werkt op Windows 11 25H2 en Windows Server 2025. Beveiligingsonderzoeker Will Dormann bevestigde dat de exploit werkt, al moet Microsoft Defender daarvoor wel actief zijn. Ook Windows 10 en de bijbehorende serverversies zijn volgens de onderzoeker kwetsbaar.
Microsoft heeft de kwetsbaarheid inmiddels erkend en volgt ze onder CVE-2026-69414. Het bedrijf zegt aan een beveiligingsupdate te werken, maar heeft nog geen patch beschikbaar gesteld. Gebruikers kunnen ShieldBreak daarom momenteel niet met een specifieke update verhelpen.
De ontdekking maakt deel uit van een langer conflict tussen Microsoft en Nightmare Eclipse over de manier waarop beveiligingslekken worden gemeld. De onderzoeker heeft de voorbije maanden meerdere zero-days in Windows-componenten en Defender openbaar gemaakt. Microsoft heeft een aantal daarvan inmiddels verholpen, maar verschillende andere kwetsbaarheden wachten nog altijd op een officiële oplossing.
Voor Windows-gebruikers blijft voorlopig vooral gelden dat ze hun systeem zo snel mogelijk moeten bijwerken zodra Microsoft de patch voor ShieldBreak beschikbaar stelt. Het uitschakelen van Defender is geen aanbevolen oplossing: daarmee verdwijnt de kwetsbaarheid niet, terwijl de ingebouwde beveiliging van Windows wel wordt verzwakt.
Herinnert zich nog perfect het opstartdeuntje van Windows 95. Nostalgische ziel die tegelijk graag op de hoogte blijft van de evoluties in techland. Ziet Windows, een iPhone en Google-apps als de ideale combinatie.